限制成员登录平台
限制成员登录平台,是一项面向管理员的账号权限控制功能。
它的作用是:控制某个成员账号可以登录哪些系统后台,不能登录哪些系统后台。
你可以把它理解为:
- 这个成员能进入哪些工作台
- 这个成员不能进入哪些后台
- 不同岗位,只开放对应的平台入口
例如:
- 普通客服,只允许登录客服工作台
- 知识库维护人员,只允许登录知识库后台
- 工作流配置人员,只允许登录工作流后台
- 组织管理员,可以登录全部平台
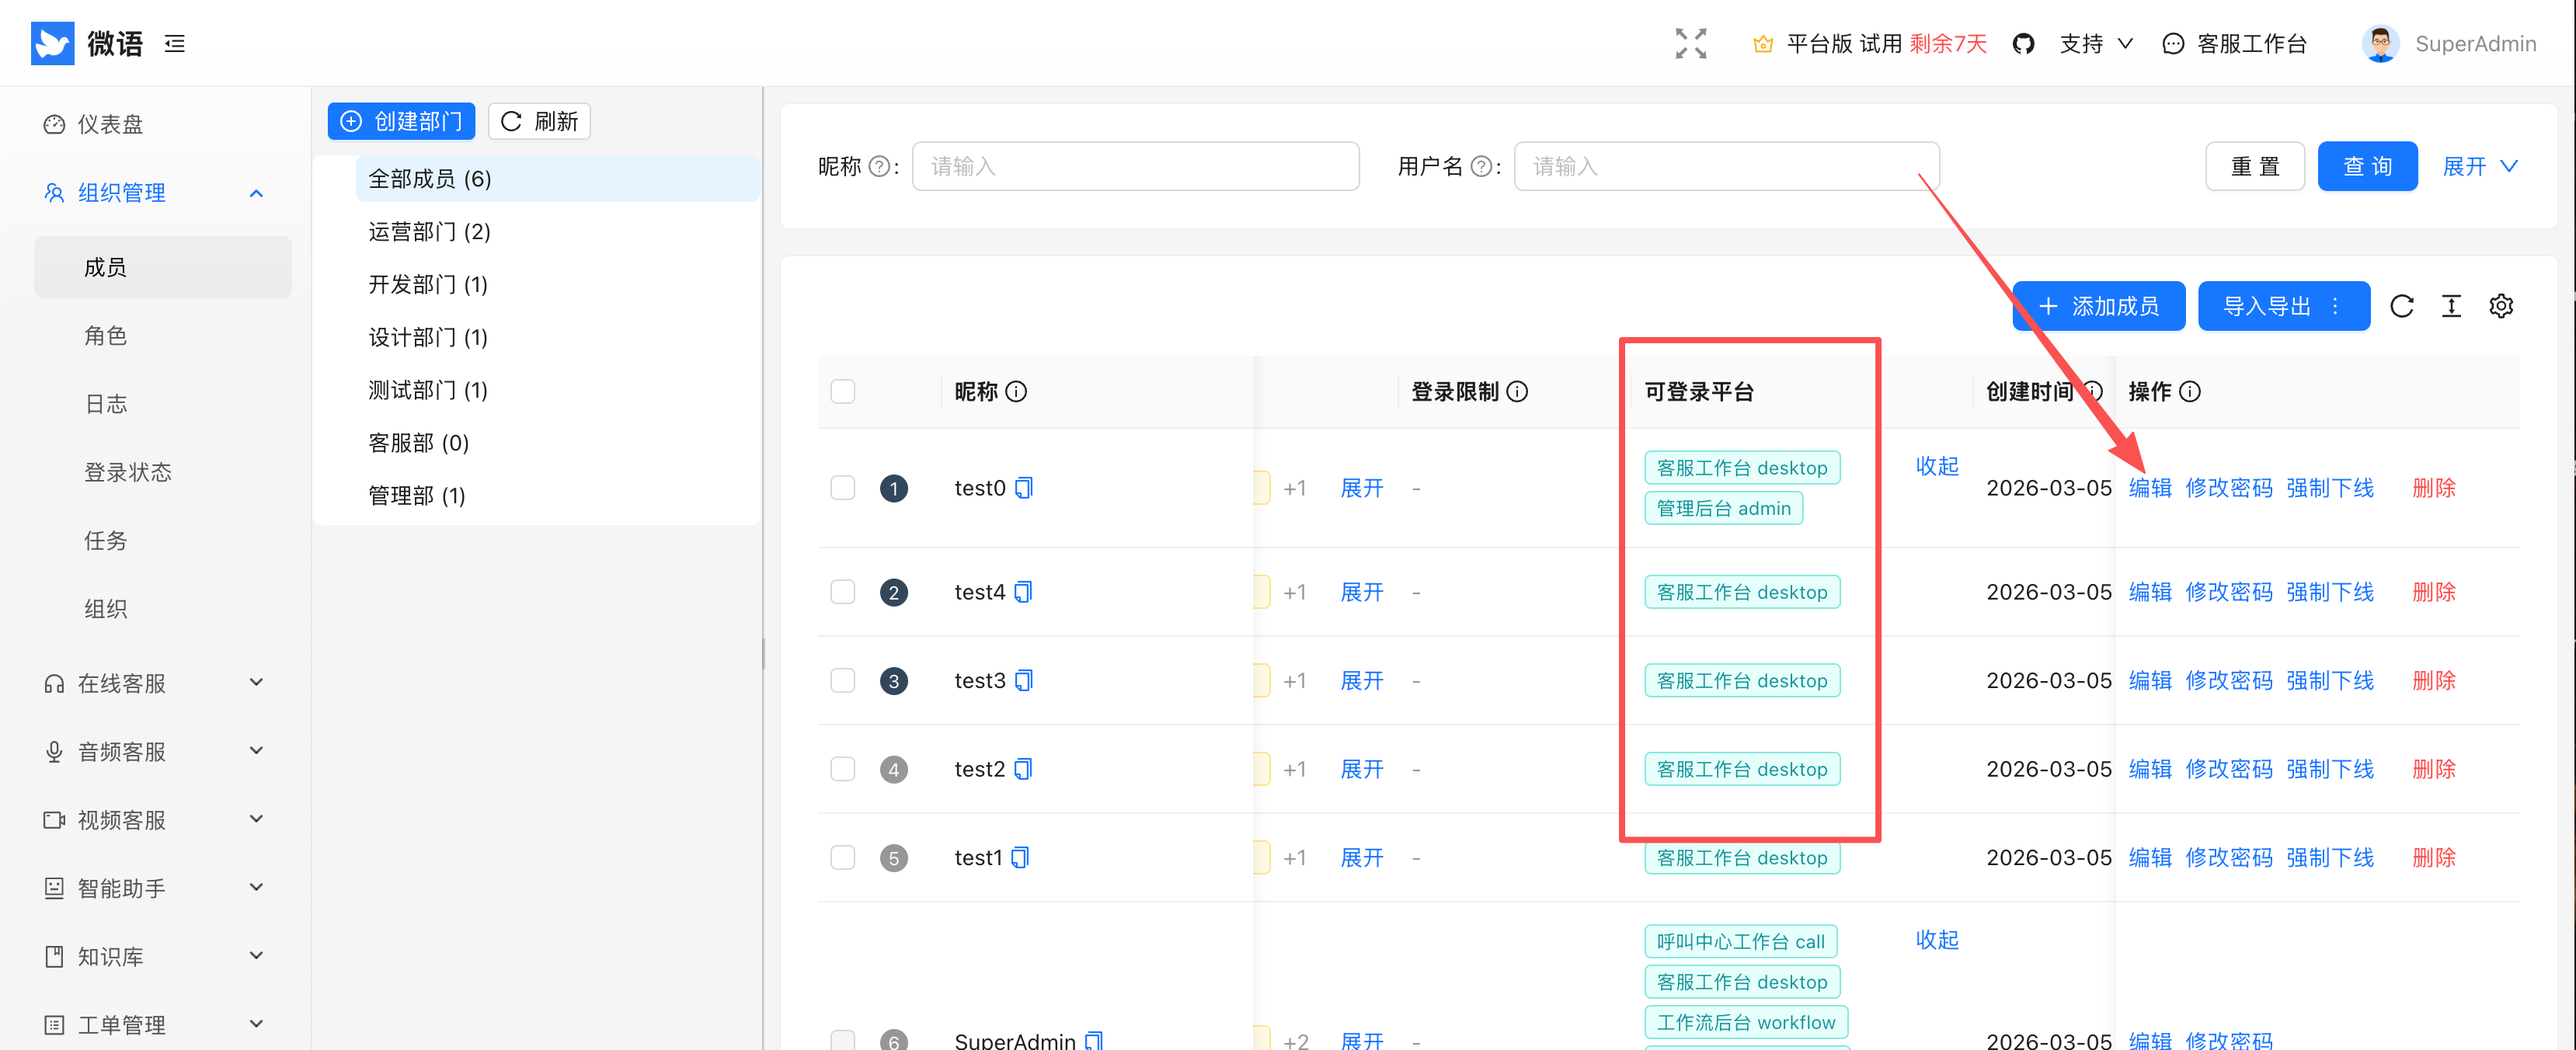
可以限制哪些平台
系统支持按成员维度控制以下平台的登录权限:
- 管理后台 admin
- 客服工作台 desktop
- 知识库后台 notebase
- 工作流后台 workflow
- 呼叫中心工作台 call
- 呼叫中心管理后台 callAdmin
管理员可以根据岗位需要,为每个成员勾选允许登录的平台。
适合什么场景
这个功能通常适用于以下场景:
- 同一个组织内有不同岗位,不希望所有人都能进入所有后台
- 只允许客服进入客服工作台,不允许进入管理后台
- 只允许运营或知识库编辑人员进入知识库后台
- 只允许指定人员进入工作流或呼叫中心相关后台
- 新成员刚加入时,只开放最基础的登录入口
- 人员岗位发生变化时,及时调整其可访问的平台范围
默认规则
为了便于使用,系统默认按角色给出基础权限:
- 组织管理员或超级管理员:默认可登录所有平台
- 其他普通成员:默认只允许登录客服工作台 desktop
这意味着:
- 管理员通常不需要额外逐个平台勾选
- 普通成员如果需要进入更多后台,需要管理员额外授权
设置后会发生什么
当管理员保存成员的“可登录平台”设置后,系统会按照这个设置控制该成员后续登录。
如果成员去登录一个未被允许的平台:
- 系统会弹出提示,说明当前账号没有该平台的登录权限
- 用户确认后,将无法继续进入该平台
- 已有的账号、成员资料、历史数据不会被删除
如果成员登录的是被允许的平台:
- 可以正常进入并使用对应系统
如何理解这个功能
对于非技术用户,可以把它理解为“按岗位分配入口”。
它不是删除账号,也不是停用成员,而是控制“这个人可以从哪个门进去”。
所以它和删除、禁用、强制下线的区别是:
- 限制登录平台:控制能登录哪个平台
- 强制下线:立即停止继续使用某个平台
- 删除成员:移除成员资料和组织关系
如果你只是想控制成员访问范围,通常优先使用“限制登录平台”。
常见使用示例
示例一:普通客服
如果某位成员只是负责接待访客,建议只保留:
- 客服工作台 desktop
这样可以避免其误进入管理后台、知识库后台或工作流后台。
示例二:知识库维护人员
如果某位成员主要维护知识库内容,可以只保留:
- 知识库后台 notebase
如同时需要处理客服会话,也可以再增加:
- 客服工作台 desktop
示例三:组织管理员
如果某位成员是组织管理员,通常需要处理配置、人员、知识库、流程等多个模块,建议保留全部平台权限。
系统默认也会为管理员开放全部平台。
使用建议
为了减少误操作和权限过大,建议按以下原则设置:
- 按岗位开放,而不是一次性开放全部平台
- 普通成员优先只给必要平台
- 管理员或负责人再开放更多平台
- 人员转岗后,及时调整可登录平台
- 定期检查成员权限,避免历史遗留账号拥有过多入口
总结
限制成员登录平台的核心作用,是帮助管理员按岗位精细控制系统入口。
它可以让不同成员只进入自己需要使用的后台,既方便管理,也能降低误操作和越权访问的风险。
如果你希望做到“同一个账号,不同岗位只能进入不同平台”,那么这个功能就是最直接、最好理解的方式。